


Đánh giá mối đe dọa đến nhận thức về hiệu quả an toàn thông tin kế toán: Mô hình tích hợp PMT - TPB - Điều kiện hóa hành động - Thói quen tại doanh nghiệp Việt Nam
Trịnh Thị Mai Hương
Đại học Kinh tế Thành phố Hồ Chí Minh
Email: [email protected]
Tóm tắt
Nghiên cứu xem xét sự tuân thủ của nhân viên đối với chính sách an toàn thông tin của hệ thống thông tin kế toán tại các doanh nghiệp Việt Nam. Mô hình kết hợp nhận thức mối đe dọa của Lý thuyết động lực bảo vệ (PMT) với các thành phần của Lý thuyết hành vi có kế hoạch (TPB), các hệ quả tổ chức được kỳ vọng và thói quen; đồng thời xem xét Thái độ như biến trung gian giữa Nhận thức mối đe dọa và Ý định. Dữ liệu khảo sát từ 228 người sử dụng hệ thống thông tin kế toán, nhà quản lý, chuyên gia kế toán, kiểm toán và nhân viên công nghệ thông tin được phân tích bằng PLS-SEM. Kết quả cho thấy, Mức độ nghiêm trọng, Tính dễ bị tổn thương, Nhận thức kiểm soát hành vi, Thái độ, Chuẩn mực chủ quan và Hình phạt kỳ vọng có mối liên hệ tích cực với Ý định; phần thưởng kỳ vọng không có mối liên hệ này. Ý định và Thói quen có mối liên hệ tích cực với Hành vi tuân thủ có phạm vi rộng; hành vi này liên hệ mạnh với Nhận thức về Hiệu quả an toàn thông tin của hệ thống thông tin kế toán. Các tác động gián tiếp của Nhận thức mối đe dọa đến Ý định thông qua Thái độ có quy mô nhỏ.
Từ khóa: Hệ thống thông tin kế toán, tuân thủ chính sách an toàn thông tin, nhận thức về hiệu quả an toàn thông tin, Việt Nam
Abstract
This study examines employee compliance with information security policies for accounting information systems in Vietnamese enterprises. The model integrates threat appraisal from Protection Motivation Theory (PMT) with the components of the Theory of Planned Behavior (TPB), expected organizational consequences, and habit; it also examines Attitude as a mediating variable between Threat Appraisal and Intention. Survey data from 228 accounting information system users, managers, accounting and auditing professionals, and information technology employees were analyzed using PLS-SEM. The results show that Perceived Severity, Perceived Vulnerability, Perceived Behavioral Control, Attitude, Subjective Norms, and Expected Punishment are positively associated with Intention, whereas Expected Rewards are not significantly associated with Intention. Intention and Habit are positively associated with broad-scope Compliance Behavior, which, in turn, is strongly associated with the Perceived Information Security Effectiveness of accounting information systems. The indirect effects of Threat Appraisal on Intention through Attitude are small.
Keywords: Accounting information systems, information security policy compliance, perceived information security effectiveness, Viet Nam
ĐẶT VẤN ĐỀ
Hệ thống thông tin kế toán (AIS) hỗ trợ xử lý giao dịch, lập báo cáo tài chính, quản lý thuế, kiểm soát nội bộ và cung cấp bằng chứng kiểm toán. Sự tích hợp ngày càng chặt chẽ giữa dữ liệu, phần mềm và quy trình giúp nâng cao hiệu quả hoạt động, nhưng đồng thời làm gia tăng mức độ tập trung của dữ liệu nhạy cảm và yêu cầu bảo đảm khả năng truy cập, xử lý và lưu trữ thông tin. Vì vậy, sự cố an toàn thông tin trong AIS có thể làm thay đổi dữ liệu kế toán, gián đoạn lập báo cáo, làm suy yếu dấu vết kiểm toán hoặc ảnh hưởng đến các kiểm soát phân quyền và phân tách nhiệm vụ (Cram và cộng sự, 2023; Janvrin và Wang, 2019; Romney và Steinbart, 2017). Các biện pháp kỹ thuật là cần thiết nhưng việc thực hiện chính sách vẫn phụ thuộc đáng kể vào hành vi của người sử dụng.
Các cơ chế liên quan đến tuân thủ thường được nghiên cứu từ các lý thuyết riêng lẻ. Lý thuyết động lực bảo vệ (PMT) giải thích động lực bảo vệ thông qua nhận thức mối đe dọa và nhận thức khả năng ứng phó (Rogers, 1975; 1983); Lý thuyết hành vi có kế hoạch (TPB) liên kết thái độ, chuẩn mực chủ quan và nhận thức kiểm soát hành vi với ý định và hành vi (Ajzen, 1991). Các nghiên cứu về củng cố và răn đe xem xét phần thưởng và chế tài (Chen và cộng sự, 2012; Herath và Rao, 2009); trong khi lý thuyết thói quen giải thích những hành vi dần trở nên tự động sau quá trình lặp lại thường xuyên (Limayem và cộng sự, 2003; Verplanken và Orbell, 2003). Việc kết hợp các góc nhìn này có thể hữu ích nếu mỗi góc nhìn được phân định một vai trò rõ ràng.
Các mô hình hiện có cũng khác nhau về cách xác định khái niệm tuân thủ. Một số tập trung vào ý định, một số đo hành vi tự báo cáo, trong khi những nghiên cứu khác còn bao gồm việc khuyến nghị hoặc hỗ trợ người khác (Hsu và cộng sự, 2015; Moody và cộng sự, 2018). Những khái niệm này có liên quan nhưng không đồng nhất. Đồng thời, mức độ nghiêm trọng và tính dễ bị tổn thương không phải lúc nào cũng thể hiện mối liên hệ trực tiếp ổn định với ý định (Ifinedo, 2012; Li và cộng sự, 2022; Vance và cộng sự, 2012). Điều này gợi ý rằng, nhận thức mối đe dọa có thể liên hệ với ý định cả trực tiếp và thông qua thái độ của nhân viên đối với hành vi tuân thủ.
Hai vấn đề vẫn chưa được phát triển đầy đủ trong các nghiên cứu trước đây. Thứ nhất, thái độ được xem xét như cầu nối giữa nhận thức mối đe dọa của PMT và quá trình hình thành ý định theo TPB. Thứ hai, mô hình được mở rộng từ ý định đến hành vi và sau đó đến đánh giá của nhân viên về mức độ chương trình an toàn thông tin (AIS) ngăn ngừa mối đe dọa, được triển khai tốt và vận hành hiệu quả. Do đây là đánh giá của người trả lời chứ không phải chỉ số sự cố hay hiệu quả kiểm soát đã được xác minh, kết quả cuối cùng được xác định là nhận thức về hiệu quả an toàn thông tin của AIS.
Trên cơ sở đó, nghiên cứu này đề xuất mô hình kết hợp có chọn lọc các thành phần của PMT, TPB, điều kiện hóa hành động và lý thuyết thói quen. Mức độ nghiêm trọng và tính dễ bị tổn thương đại diện cho nhận thức mối đe dọa; thái độ, chuẩn mực chủ quan, nhận thức kiểm soát hành vi, phần thưởng và hình phạt kỳ vọng liên hệ với ý định. Tiếp theo, ý định và thói quen liên hệ với hành vi; còn hành vi liên hệ với nhận thức về hiệu quả. Thái độ đồng thời được kiểm định như biến trung gian giữa nhận thức mối đe dọa và ý định. Do nghiên cứu sử dụng dữ liệu cắt ngang và lấy mẫu phi xác suất, các kết quả được diễn giải là mối liên hệ thống kê, không phải quan hệ nhân quả hay ước lượng đại diện cho toàn bộ doanh nghiệp Việt Nam.
CƠ SỞ LÝ THUYẾT VÀ MÔ HÌNH NGHIÊN CỨU
Hệ thống thông tin kế toán (AIS) bao gồm con người, quy trình, dữ liệu, phần mềm, cơ sở hạ tầng và các kiểm soát để thu thập, xử lý, lưu trữ và truyền đạt thông tin kế toán (Rommey và Steinbart, 2017). Tuân thủ chính sách an toàn thông tin AIS liên quan đến việc nhân viên thực hiện các yêu cầu nhằm bảo vệ những nguồn lực này.
Hiệu quả an toàn thông tin có thể được đánh giá thông qua các sự cố, ngoại lệ truy cập, phát hiện kiểm toán, hiệu quả khôi phục hoặc mức độ trưởng thành của kiểm soát. Hiệu quả cũng có thể được đánh giá dưới dạng nhận thức. Thang đo hiện tại trong nghiên cứu này hỏi nhân viên liệu chương trình an toàn thông tin có ngăn ngừa sự cố và mối đe dọa, cung cấp mức độ bảo mật tốt, được triển khai tốt và vận hành hiệu quả hay không. Những đánh giá này có thể phản ánh niềm tin vào chương trình và mức độ dễ nhận biết của các kiểm soát, nhưng không phải là các kết quả tổ chức đã được xác minh (Knapp, 2005; Knapp và cộng sự, 2007; Tejay và Winkfield, 2025). Vì vậy, biến phụ thuộc được xác định là nhận thức về hiệu quả an toàn thông tin của AIS. Mối quan hệ cấu trúc dẫn đến biến này được diễn giải là mối liên hệ giữa các cấu trúc do người trả lời tự báo cáo.
Nhận thức về hiệu quả vẫn cần thiết được nghiên cứu ngay cả khi không có dữ liệu khách quan. Nhân viên làm việc trong môi trường kiểm soát và trực tiếp trải nghiệm mức độ rõ ràng, khả năng sử dụng và tính nhất quán của các biện pháp kiểm soát. Một biện pháp mạnh về mặt kỹ thuật nhưng thường xuyên bị bỏ qua hoặc không được hiểu đầy đủ có thể bị đánh giá không thuận lợi, trong khi một chương trình rõ ràng và nhất quán có thể thu hút sự hợp tác của nhân viên. Do đó, nhận thức của nhân viên có thể phản ánh mức độ chấp nhận và chất lượng triển khai của chương trình. Tuy nhiên, nhận thức này không nên được diễn giải như bằng chứng về việc giảm sự cố hoặc hiệu quả kiểm soát đã được kiểm toán. Một hệ thống đánh giá đầy đủ nên kết hợp cả bằng chứng nhận thức và bằng chứng khách quan, thay vì xem riêng một loại bằng chứng là đủ.
Thước đo hành vi cũng cần được xem xét thận trọng. Một biến quan sát phản ánh tuân thủ của người trả lời và 2 biến đề cập việc khuyến nghị, hỗ trợ người khác tuân thủ. Do đó, thước đo này phản ánh cả tuân thủ trong vai trò và hỗ trợ ngoài vai trò, nên được diễn giải là hành vi tuân thủ có phạm vi rộng (Hsu và cộng sự, 2015; Zhao và cộng sự, 2024).
Nhận thức mối đe dọa và hành vi có kế hoạch
PMT phân biệt nhận thức mối đe dọa và nhận thức khả năng ứng phó (Rogers, 1975, 1983). Nghiên cứu này chỉ gồm mức độ nghiêm trọng và tính dễ bị tổn thương thuộc thành phần nhận thức mối đe dọa, do đó không kiểm định đầy đủ PMT.
Mức độ nghiêm trọng là đánh giá về tính nghiêm trọng của một sự kiện bất lợi; tính dễ bị tổn thương là đánh giá về khả năng nhân viên, tổ chức hoặc thông tin kế toán có thể bị phơi nhiễm. Trong bối cảnh AIS, khi mức độ nghiêm trọng và khả năng bị tổn thương được đánh giá cao, việc tuân thủ có thể được xem là cần thiết hơn. Mặc dù bằng chứng trước đây còn chưa thống nhất, cả hai cấu trúc thường có mối liên hệ với ý định tuân thủ chính sách an toàn thông tin (Herath và Rao, 2009; Ifinedo, 2012; Li và cộng sự, 2022; Vance và cộng sự, 2012). Trên cơ sở đó, mô hình kiểm định liệu mức độ nghiêm trọng và tính dễ bị tổn thương có còn mối liên hệ với ý định sau khi đưa các biến TPB và hệ quả của tổ chức vào mô hình hay không. Giả thuyết được đề xuất:
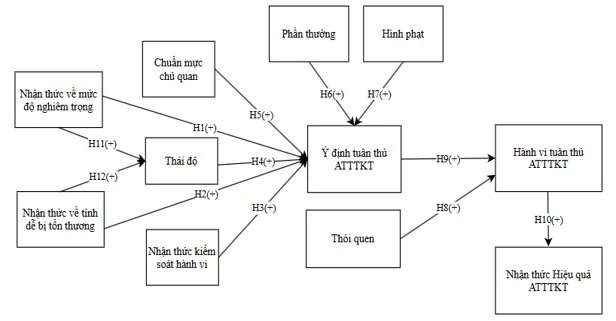
H1: Nhận thức về mức độ nghiêm trọng có mối liên hệ tích cực với Ý định tuân thủ chính sách an toàn thông tin của AIS.
H2: Nhận thức về tính dễ bị tổn thương có mối liên hệ tích cực với Ý định tuân thủ chính sách an toàn thông tin của AIS.
TPB đề xuất rằng, thái độ, chuẩn mực chủ quan và nhận thức kiểm soát hành vi là 3 thành phần định hình ý định (Ajzen, 1991). Thái độ phản ánh đánh giá về việc tuân thủ có quan trọng, có lợi và cần thiết hay không (Bélanger và cộng sự, 2017; Bulgurcu và cộng sự, 2010; Siponen và cộng sự, 2014); chuẩn mực chủ quan phản ánh kỳ vọng của đồng nghiệp, nhà quản lý và lãnh đạo (Gwebu và cộng sự, 2020; Herath và Rao, 2009); còn nhận thức kiểm soát hành vi phản ánh niềm tin về khả năng thực hiện yêu cầu (Rajab và Eydgahi, 2019; Sommestad và cộng sự, 2019).
Các biến dự báo này có liên quan nhưng trả lời những câu hỏi khác nhau. Thái độ hỏi liệu hành động có đáng thực hiện hay không; chuẩn mực chủ quan hỏi liệu những người quan trọng có kỳ vọng điều đó hay không; nhận thức kiểm soát hỏi liệu hành động có thể được thực hiện hay không. Trong công việc kế toán, sự khác biệt này có thể rất cụ thể. Một nhân viên có thể ủng hộ cơ chế phê duyệt kép nhưng cho rằng cơ chế này không khả thi khi người phê duyệt thứ hai không có mặt. Một nhà quản lý có thể truyền đạt kỳ vọng mạnh mẽ nhưng lại ngầm chấp nhận các cách làm tắt vào cuối tháng. Việc ước lượng đồng thời 3 biến cho thấy mỗi biến đóng góp như thế nào sau khi đã xem xét phần phương sai chung. Các giả thuyết sau được đề xuất:
H3: Nhận thức kiểm soát hành vi có mối liên hệ tích cực với Ý định tuân thủ chính sách an toàn thông tin của AIS.
H4: Thái độ đối với việc tuân thủ chính sách an toàn thông tin của AIS có mối liên hệ tích cực với Ý định tuân thủ.
H5: Chuẩn mực chủ quan có mối liên hệ tích cực với Ý định tuân thủ chính sách an toàn thông tin của AIS.
Nhận thức mối đe dọa có thể liên hệ với ý định trực tiếp và thông qua thái độ. Khi hậu quả nghiêm trọng hoặc khả năng phơi nhiễm được đánh giá cao, nhân viên có thể xem hành vi bảo vệ là quan trọng hơn. Bélanger và cộng sự (2017) ghi nhận mối liên hệ của mức độ nghiêm trọng và tính dễ bị tổn thương với thái độ, trong khi Ifinedo (2012) kết hợp các thành phần của PMT và TPB khi giải thích ý định tuân thủ. Từ đó, nghiên cứu xem xét thái độ như biến trung gian trong mối liên hệ giữa nhận thức mối đe dọa và ý định. Các giả thuyết sau được đề xuất:
H11: Nhận thức về mức độ nghiêm trọng có mối liên hệ tích cực với Thái độ đối với việc tuân thủ chính sách an toàn thông tin của AIS.
H12: Nhận thức về tính dễ bị tổn thương có mối liên hệ tích cực với Thái độ đối với việc tuân thủ chính sách an toàn thông tin của AIS.
H13: Thái độ đóng vai trò trung gian trong mối quan hệ tích cực giữa Nhận thức về mức độ nghiêm trọng và Ý định tuân thủ chính sách an toàn thông tin của AIS.
H14: Thái độ đóng vai trò trung gian trong mối quan hệ tích cực giữa Nhận thức về tính dễ bị tổn thương và Ý định tuân thủ chính sách an toàn thông tin của AIS.
Hệ quả tổ chức, ý định và thói quen
Lý thuyết điều kiện hóa hành động giải thích hành vi một phần thông qua các hệ quả được kỳ vọng: củng cố có thể khuyến khích hành vi mong muốn, trong khi các hệ quả bất lợi có thể làm giảm hành vi không mong muốn (Skinner, 1965). Trong nghiên cứu này, phần thưởng chủ yếu phản ánh lời khen và phản hồi tích cực của cấp trên; hình phạt phản ánh phản ứng của quản lý đối với hành vi không tuân thủ, nhưng thang đo không tách riêng tính chắc chắn, mức độ nghiêm khắc và tính kịp thời (Chen và cộng sự, 2012; Liang và cộng sự, 2013; Liu và cộng sự, 2022). Vì vậy, 2 cấu trúc được hiểu là các hệ quả tích cực và bất lợi của tổ chức được kỳ vọng. Từ đó, giả thuyết được đề xuất:
H6: Phần thưởng kỳ vọng có mối liên hệ tích cực với Ý định tuân thủ chính sách an toàn thông tin của AIS.
H7: Hình phạt kỳ vọng có mối liên hệ tích cực với Ý định tuân thủ chính sách an toàn thông tin của AIS.
Ý định thể hiện sự sẵn sàng thực hiện hành vi theo TPB (Ajzen, 1991), trong khi các thực hành lặp lại có thể trở nên tự động và hình thành thói quen (Hong và Furnell, 2022; Vance và cộng sự, 2012). Nghiên cứu xem ý định và thói quen là 2 biến dự báo song song của hành vi và không kiểm định liệu rằng thói quen có điều tiết mối quan hệ ý định - hành vi hay không.
Sự cùng tồn tại của ý định và thói quen đặc biệt phù hợp với AIS. Một thư điện tử lừa đảo mới hoặc yêu cầu dữ liệu bất thường có thể đòi hỏi đánh giá có chủ ý, trong khi khóa màn hình, sử dụng kho lưu trữ được phê duyệt hoặc kiểm tra thẩm quyền có thể trở thành thói quen. Thói quen chỉ có lợi khi bản thân hành động lặp lại là phù hợp. Thước đo phản ánh tính tự động chứ không phản ánh tính đúng đắn về kỹ thuật của từng thực hành. Từ đó, các giả thuyết được đề xuất:
H8: Thói quen an toàn thông tin có mối liên hệ tích cực với Hành vi tuân thủ chính sách an toàn thông tin của AIS có phạm vi rộng.
H9: Ý định tuân thủ có mối liên hệ tích cực với Hành vi tuân thủ chính sách an toàn thông tin của AIS có phạm vi rộng.
Nhân viên tự báo cáo mức độ tuân thủ và hỗ trợ đồng nghiệp cao hơn cũng có thể đánh giá chương trình an toàn thông tin thuận lợi hơn. Hành vi của họ có thể làm cho việc triển khai chính sách trở nên rõ ràng và củng cố niềm tin vào chương trình. Vì cả hai cấu trúc đều đến từ cùng một người trả lời, mối quan hệ cũng có thể bao gồm tính nhất quán trong tự đánh giá hoặc xu hướng đánh giá tích cực nói chung.
Chiều ngược lại cũng có cơ sở. Nhân viên tin rằng một chương trình là chính đáng và hiệu quả có thể sẵn sàng tuân thủ và khuyến khích người khác hơn. PLS-SEM với dữ liệu cắt ngang xác định hướng quan hệ dựa trên lý thuyết nhưng không thể phân biệt cách giải thích mang tính tương hỗ này. Vì vậy, giả thuyết sau được phát biểu dưới dạng mối liên hệ mặc dù sơ đồ cấu trúc có mũi tên định hướng.
H10: Hành vi tuân thủ chính sách an toàn thông tin của AIS có phạm vi rộng có mối liên hệ tích cực với Nhận thức về hiệu quả an toàn thông tin của AIS.
Các lý thuyết và giả thuyết được tổng hợp tại Bảng 1. Mô hình nghiên cứu được đề xuất như Hình.
Bảng 1: Phân bổ lý thuyết và các giả thuyết
| Lý thuyết/ thành phần | Cơ chế trong nghiên cứu | Giả thuyết | Giới hạn sử dụng |
|---|---|---|---|
| PMT: nhận thức mối đe dọa | Mức độ nghiêm trọng và tính dễ bị tổn thương khiến rủi ro an toàn thông tin AIS trở nên có hậu quả và có khả năng xảy ra; cả 2 liên kết trực tiếp với ý định và gián tiếp thông qua thái độ. | H1, H2, H11-H14 | Chỉ nhận thức mối đe dọa được mô hình hóa; hiệu quả ứng phó, năng lực bản thân và chi phí ứng phó bị bỏ qua. |
| TPB | Thái độ, chuẩn mực chủ quan và nhận thức kiểm soát hành vi giải thích ý định; ý định giải thích hành vi. | H3-H5, H9 | Đường dẫn trực tiếp từ nhận thức kiểm soát hành vi (PBC) đến hành vi được TPB cho phép không được ước lượng. |
| Điều kiện hóa hành động | Phần thưởng kỳ vọng củng cố sự tuân thủ; hình phạt kỳ vọng đại diện cho các hệ quả bất lợi của sự không tuân thủ. | H6, H7 | Hình phạt không phải là sự vận hành đầy đủ tính chắc chắn, mức độ nghiêm khắc và tính kịp thời của răn đe. |
| Thói quen | Các thực hành an toàn lặp lại trở nên tự động và bổ sung một con đường hành vi vượt ra ngoài ý định có cân nhắc. | H8 | Thói quen là biến dự báo trực tiếp; tác động điều tiết của thói quen đối với mối quan hệ ý định - hành vi không được kiểm định. |
| Hành vi và kết quả | Hành vi có phạm vi rộng kết hợp tuân thủ trong vai trò với khuyến nghị/hỗ trợ ngoài vai trò; hành vi có mối liên hệ với nhận thức của nhân viên về hiệu quả chương trình. | H10 | Nhận thức về hiệu quả không phải là hiệu quả an toàn thông tin khách quan của tổ chức. |
Nguồn: Tổng hợp và đề xuất của tác giả
Hình: Mô hình nghiên cứu
 |
Nguồn: Tác giả đề xuất
PHƯƠNG PHÁP NGHIÊN CỨU
Nghiên cứu sử dụng khảo sát trực tuyến cắt ngang. Người tham gia trả lời khảo sát đang làm việc tại các doanh nghiệp hoạt động ở Việt Nam, có tham gia sử dụng, quản lý, kiểm soát hoặc hỗ trợ AIS và xác nhận doanh nghiệp có chính sách an toàn thông tin AIS hoặc quy định liên quan. Nghiên cứu sử dụng phương pháp lấy mẫu thuận tiện. Khoảng 250 bảng khảo sát gửi đi trong tháng 5/2026; thu về 239 phản hồi. Sau bước sàng lọc, 11 phản hồi không đáp ứng điều kiện bị loại, còn 228 phản hồi hợp lệ.
Kế toán viên chiếm 55,3% mẫu, tiếp theo là nhóm CFO/kế toán trưởng/trưởng phòng kiểm toán và kiểm soát nội bộ chiếm 16,7%. Nam giới chiếm 67,5% và nữ giới 32,5%. Cơ cấu vị trí nghề nghiệp được xem xét thêm trong phân tích kiểm tra tính vững chắc của mô hình. Đặc điểm của người trả lời được trình bày trong Bảng 2.
Bảng 2: Đặc điểm người trả lời
| Đặc điểm | Nhóm | Số lượng | % |
|---|---|---|---|
| Vị trí | Chủ doanh nghiệp/giám đốc điều hành | 6 | 2,6 |
|
| CFO/kế toán trưởng/trưởng phòng kiểm toán/kiểm soát nội bộ | 38 | 16,7 |
|
| Kế toán viên | 126 | 55,3 |
|
| Kiểm toán viên nội bộ/nhân viên kiểm soát nội bộ | 5 | 2,2 |
|
| Nhân viên công nghệ thông tin | 14 | 6,1 |
|
| Khác | 39 | 17,1 |
| Giới tính | Nam | 154 | 67,5 |
|
| Nữ | 74 | 32,5 |
Nguồn: Tác giả tổng hợp
Tất cả cấu trúc được đo lường theo mô hình phản xạ và sử dụng thang đo Likert 7 điểm. Thang đo mức độ nghiêm trọng và tính dễ bị tổn thương được kế thừa, điều chỉnh từ Li và cộng sự (2019); Nhận thức kiểm soát hành vi - PBC từ Rajab và Eydgahi (2019); Thái độ - ATT từ Zhao và cộng sự (2024); Chuẩn mực chủ quan - SN từ Gwebu và cộng sự (2020); Phần thưởng kỳ vọng - REW và Hình phạt kỳ vọng - PUN từ Liu và cộng sự (2022); Thói quen - HAB từ Hong và Furnell (2022); Ý định tuân thủ - INT từ Bulgurcu và cộng sự (2010); Hành vi tuân thủ có phạm vi rộng - BEHAV từ Alshammari và Al-Mamary (2025); Nhận thức về hiệu quả an toàn thông tin AIS - PERF từ Tejay và Winkfield (2025). Các biến quan sát được dịch và điều chỉnh theo bối cảnh nghiên cứu; 4 kế toán trưởng có kinh nghiệm đã rà soát mức độ rõ ràng và phù hợp.
So sánh 140 phản hồi sớm và 88 phản hồi muộn không thấy sự khác biệt có ý nghĩa thống kê về giá trị trung bình của các cấu trúc, nhưng không loại trừ hoàn toàn sai lệch không phản hồi. Đối với sai lệch phương pháp chung, nhân tố thứ nhất trong kiểm định Harman giải thích 25,257% phương sai và VIF toàn phần dao động 1,037-2,062, thấp hơn ngưỡng 3,3 của Kock (2015). Kết quả không cho thấy sai lệch phương pháp chung ở mức đáng lo ngại theo các tiêu chí được sử dụng, mặc dù không thể loại trừ hoàn toàn loại sai lệch này (Podsakoff và cộng sự, 2003).
Mô hình được ước lượng bằng SmartPLS 4.1.1.8. PLS-SEM được lựa chọn vì phù hợp với mục tiêu giải thích phương sai và đánh giá khả năng dự báo của mô hình, đồng thời cho phép ước lượng các đường dẫn trực tiếp và gián tiếp. Sử dụng G*Power với 7 biến dự báo, f² = 0,150, α = 0,050 và power = 0,800 cho thấy cỡ mẫu tối thiểu cần thiết là 103; do đó, cỡ mẫu 228 đáp ứng yêu cầu này. Mô hình đo lường được đánh giá bằng hệ số tải ngoài, Cronbach’s Alpha, rho_A, độ tin cậy tổng hợp (CR), AVE, tiêu chí Fornell-Larcker và HTMT (Fornell và Larcker, 1981; Hair và cộng sự, 2022; Henseler và cộng sự, 2015). Mô hình cấu trúc được đánh giá thông qua VIF, hệ số đường dẫn, kỹ thuật bootstrapping với 5.000 mẫu lặp, R², R² điều chỉnh, f² và PLSpredict. Phân tích trung gian được phân loại dựa trên dấu và ý nghĩa của tác động gián tiếp cụ thể cùng với tác động trực tiếp tương ứng (Hair và cộng sự, 2022). PLSpredict so sánh sai số PLS-SEM với chuẩn của mô hình tuyến tính (LM) (Shmueli và cộng sự, 2019).
KẾT QUẢ VÀ THẢO LUẬN
Kết quả nghiên cứu
Sau khi đánh giá mô hình đo lường ban đầu, PBC5, PBC7 và PERF1 bị loại do hệ số tải ngoài thấp (<0,4). Sau khi loại 3 biến này (Bảng 3), hệ số tải ngoài của các biến quan sát đều > 0,7; Cronbach’s Alpha, rho_A và CR đều > 0,7, trong khi AVE > 0,5. Như vậy, các thang đo đáp ứng yêu cầu về độ tin cậy và giá trị hội tụ.
Bảng 3: Độ tin cậy và giá trị hội tụ sau khi loại 3 biến quan sát
| Cấu trúc | Cronbach’s Alpha | rho_A | Độ tin cậy tổng hợp | AVE |
|---|---|---|---|---|
| Thái độ (ATT) | 0,833 | 0,835 | 0,900 | 0,750 |
| Hành vi tuân thủ có phạm vi rộng (BEHAV) | 0,847 | 0,848 | 0,908 | 0,766 |
| Thói quen (HAB) | 0,785 | 0,802 | 0,875 | 0,700 |
| Ý định tuân thủ (INT) | 0,830 | 0,830 | 0,898 | 0,746 |
| Nhận thức kiểm soát hành vi (PBC) | 0,879 | 0,879 | 0,912 | 0,674 |
| Nhận thức về hiệu quả an toàn thông tin AIS (PERF) | 0,830 | 0,831 | 0,880 | 0,595 |
| Nhận thức về mức độ nghiêm trọng (PS) | 0,808 | 0,811 | 0,886 | 0,722 |
| Hình phạt kỳ vọng (PUN) | 0,840 | 0,862 | 0,892 | 0,675 |
| Nhận thức về tính dễ bị tổn thương (PV) | 0,840 | 0,848 | 0,893 | 0,675 |
| Phần thưởng kỳ vọng (REW) | 0,841 | 0,846 | 0,904 | 0,758 |
| Chuẩn mực chủ quan (SN) | 0,825 | 0,845 | 0,895 | 0,739 |
Nguồn: Kết quả khảo sát
Theo tiêu chí Fornell-Larcker, căn bậc hai AVE của từng cấu trúc đều lớn hơn các hệ số tương quan tương ứng. Đồng thời, tất cả các giá trị HTMT < 0,85. Do đó, giá trị phân biệt của các thang đo được đảm bảo. Hệ số VIF trong mô hình thuộc khoảng (1,000; 1,379), đều < 3, vì thế các nhóm biến độc lập trong mô hình không xảy ra hiện tượng đa cộng tuyến.
Kết quả Bootstrapping (Bảng 4) chỉ ra phần lớn các mối quan hệ có ý nghĩa thống kê ở mức 5%. Giả thuyết H1-H5 và H7-H12 được ủng hộ, còn H6 không được ủng hộ. Trong các biến liên hệ với INT, ATT có hệ số lớn nhất (β = 0,242). Còn INT (β = 0,541) và HAB (β = 0,316) có liên hệ tích cực với BEHAV; BEHAV liên hệ mạnh với PERF (β = 0,626).
Bảng 4: Kết quả kiểm định tác động trực tiếp
| Giả thuyết | Mối quan hệ | β | T statistics | P values | Kết luận |
|---|---|---|---|---|---|
| H1 | PS → INT | 0,201 | 3,749 | 0,000 | Chấp nhận |
| H2 | PV → INT | 0,159 | 3,133 | 0,002 | Chấp nhận |
| H3 | PBC → INT | 0,194 | 3,192 | 0,001 | Chấp nhận |
| H4 | ATT → INT | 0,242 | 4,825 | 0,000 | Chấp nhận |
| H5 | SN → INT | 0,189 | 3,658 | 0,000 | Chấp nhận |
| H6 | REW → INT | 0,014 | 0,257 | 0,797 | Bác bỏ |
| H7 | PUN → INT | 0,227 | 5,005 | 0,000 | Chấp nhận |
| H8 | HAB → BEHAV | 0,316 | 5,748 | 0,000 | Chấp nhận |
| H9 | INT → BEHAV | 0,541 | 10,695 | 0,000 | Chấp nhận |
| H10 | BEHAV → PERF | 0,626 | 14,332 | 0,000 | Chấp nhận |
| H11 | PS → ATT | 0,165 | 2,396 | 0,017 | Chấp nhận |
| H12 | PV → ATT | 0,204 | 3,172 | 0,002 | Chấp nhận |
Nguồn: Kết quả khảo sát
Kết quả kiểm định trung gian (Bảng 5) cho thấy mối liên hệ gián tiếp từ mức độ nghiêm trọng, tính dễ bị tổn thương đến ý định thông qua thái độ đều có ý nghĩa thống kê. Bên cạnh đó, mối liên hệ trực tiếp tương ứng cũng có ý nghĩa, cho thấy thái độ đóng vai trò trung gian một phần.
Bảng 5: Kết quả kiểm định tác động gián tiếp
| Giả thuyết | Đường dẫn gián tiếp | β trực tiếp và p-value | β gián tiếp | p-value | Kết quả |
|---|---|---|---|---|---|
| H13 | PS → ATT → INT | 0,201/0,000 | 0,040 | 0,044 | Trung gian một phần bổ sung |
| H14 | PV → ATT → INT | 0,159/0,002 | 0,049 | 0,006 | Trung gian một phần bổ sung |
Nguồn: Kết quả khảo sát
Do đường dẫn gián tiếp và trực tiếp tương ứng mang dấu dương và có ý nghĩa thống kê, 2 tác động cùng chiều, như vậy thái độ đóng vai trò trung gian một phần bổ sung. Tuy nhiên, kết quả chỉ cung cấp bằng chứng thống kê về một cơ chế bổ sung, không cho thấy thái độ là cơ chế truyền dẫn chính. Khả năng giải thích và quy mô tác động được trình bày tại Bảng 6.
Bảng 6: Phương sai được giải thích và quy mô tác động
| Cấu trúc nội sinh | R² | R² điều chỉnh | Biến dự báo | f² |
|---|---|---|---|---|
| ATT | 0,094 | 0,086 | PS | 0,026 |
|
|
|
| PV | 0,039 |
| INT | 0,597 | 0,584 | ATT | 0,113 |
|
|
|
| PUN | 0,105 |
|
|
|
| PS | 0,075 |
|
|
|
| SN | 0,071 |
|
|
|
| PBC | 0,068 |
|
|
|
| PV | 0,047 |
|
|
|
| REW | 0,000 |
| BEHAV | 0,524 | 0,520 | INT | 0,526 |
|
|
|
| HAB | 0,179 |
| PERF | 0,392 | 0,389 | BEHAV | 0,643 |
Nguồn: Kết quả khảo sát
Mô hình giải thích 58,4% phương sai của INT, 52% của BEHAV và 38,9% của PERF; riêng ATT có R² điều chỉnh bằng 0,086. Các biến dự báo với INT có f² ở mức nhỏ, trong khi INT có f² lớn đối với BEHAV, HAB có mức trung bình và BEHAV có mức lớn đối với PERF.
Kết quả phân tích cho thấy Q²predict dương đối với ATT (0,075), INT (0,513), BEHAV (0,340) và PERF (0,101); đồng thời RMSE của PLS-SEM thấp hơn mô hình tuyến tính chuẩn (LM) ở 13/14 biến quan sát, do đó mô hình có khả năng dự báo nhất định, trong đó khả năng dự báo đối với INT và BEHAV tốt hơn so với ATT và PERF.
Để kiểm tra tính vững chắc của kết quả, một biến kiểm soát vị trí nghề nghiệp dạng nhị phân được đưa vào mô hình với các đường dẫn đến BEHAV và PERF. Kết quả biến kiểm soát không có mối liên hệ có ý nghĩa với BEHAV (β = -0,018; p-value = 0,882) hoặc PERF (β = -0,009; p-value = 0,941), và việc bổ sung biến kiểm soát hầu như không làm thay đổi các hệ số đường dẫn chính.
Thảo luận
Kết quả cho thấy Nhận thức về mức độ nghiêm trọng và Nhận thức về tính dễ bị tổn thương liên hệ trực tiếp với Ý định tuân thủ và đồng thời liên hệ với Thái độ, nhìn chung phù hợp với nghiên cứu trước (Bélanger và cộng sự, 2017; Herath và Rao, 2009; Ifinedo, 2012). Thái độ, Chuẩn mực chủ quan và Nhận thức kiểm soát hành vi cũng liên hệ tích cực với Ý định theo logic của TPB. Tuy nhiên, nghiên cứu chỉ sử dụng thành phần nhận thức mối đe dọa của PMT và f² của từng biến dự báo ý định tuân thủ đều nhỏ. Ý định là kết quả của đóng góp kết hợp từ nhiều niềm tin chứ không phải bị chi phối bởi một yếu tố riêng lẻ. Vì vậy, nên kết hợp nhiều biện pháp can thiệp thay vì xếp hạng ưu tiên chỉ dựa trên chênh lệch nhỏ giữa các hệ số.
Kết quả kiểm định trung gian cho thấy Nhận thức về mức độ nghiêm trọng và Tính dễ bị tổn thương liên hệ với Ý định thông qua thái độ. Tuy nhiên, quy mô tác động còn nhỏ và dữ liệu được thu thập tại cùng một thời điểm, kết quả này không dùng để khẳng định mối quan hệ nhân quả.
Hình phạt kỳ vọng có mối liên hệ tích cực với Ý định tuân thủ an toàn thông tin AIS, trong khi Phần thưởng kỳ vọng không có ý nghĩa. Các biến Hình phạt kỳ vọng phản ánh sự không đồng tình, khiển trách, kỷ luật và không hài lòng của cấp trên; do đó, kết quả phù hợp hơn với vai trò của trách nhiệm giải trình rõ ràng, chứ không phải hàm ý cần áp dụng chế tài nghiêm khắc hơn. Đối với phần thưởng, thang đo chủ yếu phản ánh lời khen và phản hồi tích cực từ cấp trên. Tuân thủ có thể được xem là nghĩa vụ cơ bản của công việc, nên dạng ghi nhận này không cho thấy mối liên hệ riêng có ý nghĩa với Ý định tuân thủ an toàn thông tin AIS khi được xem xét cùng các biến khác trong mô hình. Tuy nhiên, kết quả này không có nghĩa là mọi hình thức phần thưởng đều không hiệu quả (Liu và cộng sự, 2022).
Ý định tuân thủ an toàn thông tin AIS và Thói quen đều liên hệ với Hành vi tuân thủ an toàn thông tin AIS, phù hợp với lập luận của TPB và các nghiên cứu về thói quen (Ajzen, 1991; Vance và cộng sự, 2012).
Do BEHAV phản ánh cả sự tuân thủ của bản thân và việc khuyến nghị, hỗ trợ người khác tuân thủ, kết quả liên quan đến cấu trúc này được diễn giải theo nghĩa hành vi tuân thủ có phạm vi rộng. Hành vi tuân thủ có liên hệ mạnh với Nhận thức về hiệu quả an toàn thông tin AIS (β = 0,626; f² = 0,643), phù hợp với kết quả của Hsu và cộng sự (2015) về mối liên hệ giữa hành vi trong và ngoài vai trò với hiệu quả chính sách an toàn thông tin. Tuy nhiên, BEHAV và PERF đều được thu thập từ cùng người trả lời, trong đó PERF phản ánh nhận thức chứ không phải hiệu quả an toàn thông tin khách quan. Vì vậy, kết quả này được hiểu là mối liên hệ giữa 2 cấu trúc tự báo cáo và không được diễn giải như bằng chứng về quan hệ nhân quả giữa hành vi tuân thủ và hiệu quả an toàn thông tin khách quan.
Kết quả R² và PLSpredict cho thấy mức độ giải thích và dự báo khác nhau giữa các cấu trúc nội sinh. R² điều chỉnh của Thái độ (ATT) thấp hơn đáng kể so với Ý định và Hành vi tuân thủ an toàn thông tin AIS, trong khi Q²predict của Nhận thức về hiệu quả an toàn thông tin AIS (PERF) cũng thấp. Điều này cho thấy, mô hình giải thích và dự báo tốt hơn đối với ý định và hành vi tuân thủ, còn ATT và PERF có thể liên quan đến những yếu tố chưa được đưa vào mô hình.
KẾT LUẬN VÀ KHUYẾN NGHỊ
Nhìn chung, kết quả cho thấy sự tuân thủ an toàn thông tin AIS không gắn với một yếu tố riêng lẻ mà với nhiều cơ chế cùng tham gia. Thái độ chỉ đóng vai trò trung gian bổ sung giữa Nhận thức mối đe dọa và Ý định, trong khi Hành vi tuân thủ có phạm vi rộng gắn chặt với Nhận thức về hiệu quả an toàn thông tin AIS. Cho thấy việc giải thích sự tuân thủ cần xem xét đồng thời nhiều cơ chế thay vì tập trung vào một yếu tố riêng lẻ.
Về lý thuyết, nghiên cứu kết hợp có chọn lọc các thành phần của PMT, TPB, điều kiện hóa hành động và lý thuyết thói quen để giải thích Ý định và Hành vi tuân thủ an toàn thông tin AIS. Nhận thức mối đe dọa liên hệ với Ý định cả trực tiếp và thông qua Thái độ; các thành phần TPB liên hệ với Ý định; trong các hệ quả tổ chức, hình phạt có mối liên hệ tích cực với ý định, còn phần thưởng thì không có liên hệ này. Ý định và Thói quen cùng liên hệ với Hành vi. Do nghiên cứu không vận hành hóa đầy đủ từng lý thuyết, mô hình nên được xem là một khung tích hợp có giới hạn.
Về quản trị, doanh nghiệp nên kết hợp truyền thông rủi ro với hướng dẫn thực hiện cụ thể. Các yêu cầu về bảo vệ dữ liệu kế toán, quyền truy cập, xác thực, lưu trữ và báo cáo sự cố cần được trình bày rõ, phù hợp với công việc của người sử dụng AIS. Đồng thời, chính sách cần phù hợp với quy trình thực tế và được hỗ trợ bởi kỳ vọng nhất quán từ lãnh đạo, quản lý và đồng nghiệp.
Do thói quen có mối liên hệ với hành vi tuân thủ, doanh nghiệp nên duy trì các thực hành an toàn thường xuyên thông qua hướng dẫn nhất quán, lời nhắc và quy trình ổn định. Các thực hành này cũng cần được rà soát khi hệ thống hoặc chính sách thay đổi để tránh duy trì những cách làm không còn phù hợp.
Cơ chế giám sát và xử lý vi phạm cần rõ ràng, minh bạch và nhất quán. Kết quả đối với hình phạt kỳ vọng không phải là cơ sở để gia tăng mức độ trừng phạt; thay vào đó, doanh nghiệp cần quy định rõ các hành vi được xem là vi phạm và hình thức xử lý tương ứng. Phần thưởng kỳ vọng không có mối liên hệ với ý định, vì vậy lời khen và phản hồi tích cực như được đo lường trong nghiên cứu không nên được xem là công cụ duy nhất để thúc đẩy tuân thủ.
Nhận thức của nhân viên về hiệu quả an toàn thông tin AIS chỉ nên được xem là một nguồn thông tin tham khảo trong quản trị. Doanh nghiệp cần kết hợp kết quả này với các thông tin thực tế về sự cố, các vấn đề về quyền truy cập, kết quả kiểm tra và phát hiện từ kiểm toán để đánh giá đầy đủ hơn hiệu quả an toàn thông tin.
Nghiên cứu vẫn có một số hạn chế. Dữ liệu cắt ngang không cho phép xác định trình tự theo thời gian; các biến trọng tâm được thu thập từ cùng người trả lời nên không loại trừ hoàn toàn rủi ro sai lệch cùng nguồn; đồng thời, phương pháp lấy mẫu thuận tiện làm hạn chế khả năng khái quát kết quả. Các nghiên cứu tiếp theo có thể sử dụng dữ liệu theo thời gian hoặc đa nguồn và mở rộng mẫu theo các nhóm nghề nghiệp.
Tài liệu tham khảo:
1. Ajzen, I. (1991). The theory of planned behavior. Organizational behavior and human decision processes, 50(2), 179-211.
2. Alshammari, M. M., & Al-Mamary, Y. H. (2025). Bridging policy and practice: integrated model for investigating behavioral influences on information security policy compliance. Systems, 13(8), 630.
3. Bélanger, F., Collignon, S., Enget, K., & Negangard, E. (2017). Determinants of early conformance with information security policies. Information & management, 54(7), 887-901.
4. Bulgurcu, B., Cavusoglu, H., & Benbasat, I. (2010). Information security policy compliance: an empirical study of rationality-based beliefs and information security Awareness1. MIS quarterly, 34(3), 523-548.
5. Chen, Y., Ramamurthy, K., & Wen, K.-W. (2012). Organizations' information security policy compliance: Stick or carrot approach? Journal of Management Information Systems, 29(3), 157-188.
6. Cohen, J. (1988). Statistical Power Analysis for the Behavioral Sciences. Lawrence Erlbaum Associates.
7. Cram, W. A., Wang, T., & Yuan, J. (2023). Cybersecurity research in accounting information systems: A review and framework. Journal of Emerging Technologies in Accounting, 20(1), 15-38.
8. Fornell, C., & Larcker, D. F. (1981). Evaluating structural equation models with unobservable variables and measurement error. Journal of marketing research, 18(1), 39-50.
9. Gwebu, K. L., Wang, J., & Hu, M. Y. (2020). Information security policy noncompliance: An integrative social influence model. Information Systems Journal, 30(2), 220-269.
10. Hair, J. F., Jr., Hult, G. T. M., Ringle, C. M., & Sarstedt, M. (2022). A primer on partial least squares structural equation modeling (PLS-SEM) (3rd ed.). SAGE Publications.
11. Henseler, J., Ringle, C. M., & Sarstedt, M. (2015). A new criterion for assessing discriminant validity in variance-based structural equation modeling. Journal of the academy of marketing science, 43(1), 115-135.
12. Herath, T., & Rao, H. R. (2009). Protection motivation and deterrence: a framework for security policy compliance in organisations. European Journal of information systems, 18(2), 106-125.
13. Hong, Y., & Furnell, S. (2022). Motivating information security policy compliance: Insights from perceived organizational formalization. Journal of Computer Information Systems, 62(1), 19-28.
14. Hsu, J. S.-C., Shih, S.-P., Hung, Y. W., & Lowry, P. B. (2015). The role of extra-role behaviors and social controls in information security policy effectiveness. Information systems research, 26(2), 282-300.
15. Ifinedo, P. (2012). Understanding information systems security policy compliance: An integration of the theory of planned behavior and the protection motivation theory. Computers & Security, 31(1), 83-95.
16. Janvrin, D. J., & Wang, T. (2019). Implications of cybersecurity on accounting information. Journal of Information Systems, 33(3), A1-A2.
17. Knapp, K. J. (2005). A model of managerial effectiveness in information security: From grounded theory to empirical test. Auburn University.
18. Knapp, K. J., Marshall, T. E., Rainer Jr, R. K., & Ford, F. N. (2007). Information security effectiveness: Conceptualization and validation of a theory. International Journal of Information Security and Privacy (IJISP), 1(2), 37-60.
19. Kock, N. (2015). Common method bias in PLS-SEM: A full collinearity assessment approach. International Journal of e-Collaboration, 11(4), 1-10.
20. Li, L., He, W., Xu, L., Ash, I., Anwar, M., & Yuan, X. (2019). Investigating the impact of cybersecurity policy awareness on employees’ cybersecurity behavior. International journal of information management, 45, 13-24.
21. Li, W., Liu, R., Sun, L., Guo, Z., & Gao, J. (2022). An investigation of employees’ intention to comply with information security system-a mixed approach based on regression analysis and fsQCA. International Journal of Environmental Research and Public Health, 19(23), 16038.
22. Liang, H., Xue, Y., & Wu, L. (2013). Ensuring employees' IT compliance: carrot or stick? Information systems research, 24(2), 279-294.
23. Limayem, M., Hirt, S. G., & Cheung, C. M. K. (2003). Habit in the context of IS continuance: theory extension and scale development. ECIS 2003 Proceedings, Naples, Italy, 16-21 June 2003. Association for Information Systems.
24. Liu, C., Liang, H., Wang, N., & Xue, Y. (2022). Ensuring employees' information security policy compliance by carrot and stick: the moderating roles of organizational commitment and gender. Information Technology & People, 35(2), 802-834.
25. Moody, G. D., Siponen, M., & Pahnila, S. (2018). Toward a unified model of information security policy compliance1. MIS quarterly, 42(1), 285-311.
26. Podsakoff, P. M., MacKenzie, S. B., Lee, J.-Y., & Podsakoff, N. P. (2003). Common method biases in behavioral research: a critical review of the literature and recommended remedies. Journal of applied psychology, 88(5), 879.
27. Rajab, M., & Eydgahi, A. (2019). Evaluating the explanatory power of theoretical frameworks on intention to comply with information security policies in higher education. Computers & Security, 80, 211-223.
28. Rogers, R. W. (1975). A protection motivation theory of fear appeals and attitude change1. The journal of psychology, 91(1), 93-114.
29. Rogers, R. W. (1983). Cognitive and physiological processes in fear appeals and attitude change: A revised theory of protection motivation. Social psychology: A source book, 153-176.
30. Romney, M. B., & Steinbart, P. J. (2017). Accounting Information Systems (14 ed.). Pearson.
31. Shmueli, G., Sarstedt, M., Hair, J. F., Cheah, J.-H., Ting, H., Vaithilingam, S., & Ringle, C. M. (2019). Predictive model assessment in PLS-SEM: guidelines for using PLSpredict. European journal of marketing, 53(11), 2322-2347.
32. Siponen, M., Mahmood, M. A., & Pahnila, S. (2014). Employees’ adherence to information security policies: An exploratory field study. Information & management, 51(2), 217-224.
33. Skinner, B. F. (1965). Science and human behavior. The Free Press.
34. Sommestad, T., Karlzén, H., & Hallberg, J. (2019). The theory of planned behavior and information security policy compliance. Journal of Computer Information Systems, 59(4), 344-353.
35. Tejay, G. P., & Winkfield, M. (2025). Does leadership approach matter? Examining behavioral influences of leaders on employees’ information security compliance. Information Systems Frontiers, 1-21.
36. Vance, A., Siponen, M., & Pahnila, S. (2012). Motivating IS security compliance: insights from habit and protection motivation theory. Information & management, 49(3-4), 190-198.
37. Verplanken, B., & Orbell, S. (2003). Reflections on past behavior: a self‐report index of habit strength 1. Journal of applied social psychology, 33(6), 1313-1330.
38. Zhao, J., Hong, Y., Chen, W., & Chen, C. (2024). Psychological capital and information security policy compliance. Journal of Computer Information Systems, 1-17.
| Ngày nhận bài: 1/8/2026; Ngày hoàn thiện biên tập: 12/9/2026; Ngày duyệt đăng: 23/9/2026 |
Tin liên quan



Các tin khác

Ứng dụng robot tích hợp trí tuệ nhân tạo trong phân loại phế liệu công nghiệp tại Việt Nam

Ảnh hưởng của kỹ năng số đến hiệu suất làm việc của nhân viên văn phòng lĩnh vực thương mại điện tử tại TP. Hồ Chí Minh

Các nhân tố ảnh hưởng đến sự hài lòng của khách hàng cá nhân đối với chất lượng dịch vụ tại HDBank - Phòng giao dịch Thạnh Phú

Thực thi trách nhiệm mở rộng của nhà sản xuất trong chuỗi cung ứng tuần hoàn: Kinh nghiệm quốc tế và hàm ý cho Việt Nam

Tổng quan nghiên cứu quản lý hoạch định nhân lực trong các trường đại học: Phân tích trắc lượng thư mục bằng VOSviewer

Cơ chế truyền dẫn chi phí và thuế lên giá xăng E10 trong lộ trình chuyển đổi bắt buộc sang nhiên liệu sinh học tại Việt Nam

Phân tích các yếu tố ảnh hưởng tới đổi mới sáng tạo tại Đại học Quốc gia Hà Nội sử dụng phương pháp phân tích thứ bậc mờ

Chuyển dịch cơ cấu kinh tế và tăng trưởng thu nhập ở Việt Nam

Lao động phi chính thức tại Việt Nam giai đoạn 2021-2025: Xu hướng, chất lượng việc làm và hàm ý chính sách


